Технологии
Хакеры на колесах: в Казахстане нашли авто, которые взламывают смартфоны прохожих за секунды
OpenSky Team
8 апреля 2026 г.
11 просмотров
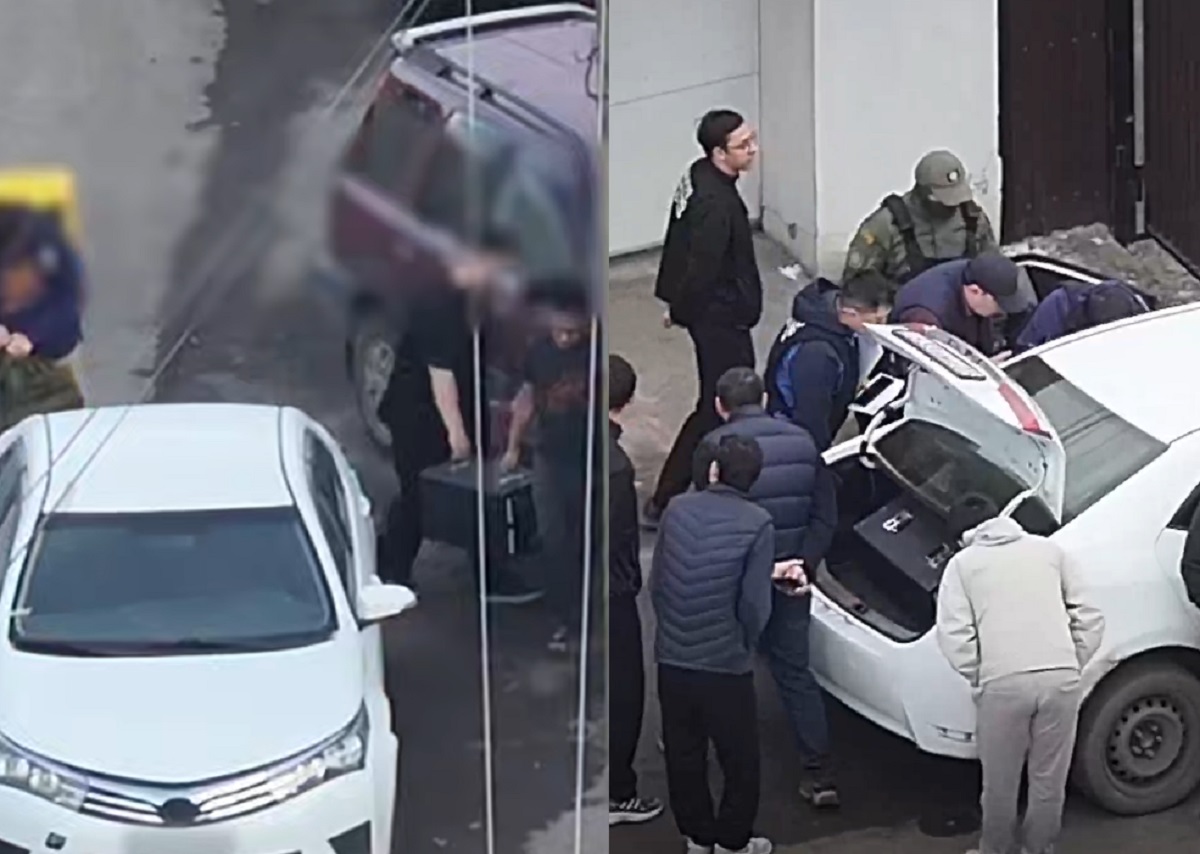
В Казахстане пресекли одну из самых технологичных мошеннических схем последних лет – злоумышленники рассылали фишинговые SMS, имитируя базовые станции сотовой связи. Операцию провело Агентство по фина...
В Казахстане пресекли одну из самых технологичных мошеннических схем последних лет – злоумышленники рассылали фишинговые SMS, имитируя базовые станции сотовой связи. Операцию провело Агентство по финансовому мониторингу при координации Генпрокуратуры и участии специалистов кибербезопасности оператора «Tele2». Это первый зафиксированный случай пресечения подобной схемы в странах СНГ,
Фейковая «сотовая вышка» на колесах
Ключевым инструментом мошенников стал так называемый SMS-бластер – устройство, которое имитирует работу базовой станции. Оно создает мощный сигнал в радиусе до 300 метров, из-за чего смартфоны автоматически подключаются к нему и переходят на менее защищенную сеть.
В этот момент пользователи получают поддельные сообщения – якобы от операторов связи или банков. В данном случае рассылка шла от имени Beeline и Halyk Bank с предложением обменять бонусы.
Оборудование позволяло отправлять до 100 тысяч сообщений в час, обходя защиту операторов. Чтобы не вызывать подозрений, устройства размещали в автомобилях и перемещали по городу – вблизи рынков и торговых центров, где высокая концентрация людей.
Переход по ссылкам из таких сообщений вел на фишинговые сайты. Там пользователям предлагали выбрать «товары», после чего запрашивали личные данные – номер телефона, ФИО, реквизиты банковской карты, CVV и SMS-коды. Фактически речь шла о полном доступе к деньгам.
Задержание на старте
По данным АФМ, группу удалось задержать на начальном этапе, что позволило избежать масштабных потерь. Четверо подозреваемых уже арестованы, расследование продолжается.
Как защититься
История показывает: даже базовые меры безопасности могут не сработать, если атака идет через подмену самой сети. Поэтому ключевое правило остается прежним – не переходить по подозрительным ссылкам и не вводить личные данные вне официальных сервисов.
В АФМ напомнили, что банки и операторы связи никогда не запрашивают конфиденциальную информацию через SMS.
В Казахстане раскрыли схему с SMS-бластерами: мошенники имитировали базовые станции и рассылали до 100 тысяч сообщений в час.
Новая схема обмана: фейковые базовые станции и массовая рассылка SMS. В Казахстане задержали подозреваемых.
Источник: digitalbusiness.kz


